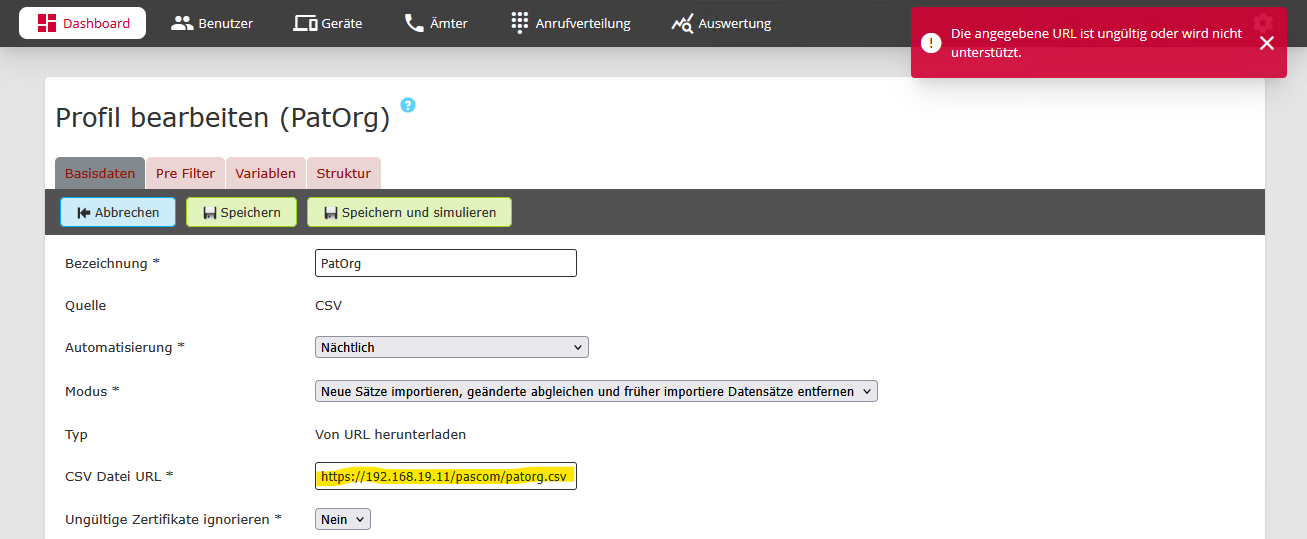
Wir verwenden bei einigen Kundenanlagen einen URL basierten CSV-Phonebook-Connector-Import.
Dabei wird jeweils auf einem Inhouse-Server, der per VPN an die PASCOM Instanz angebunden ist, via Powershell ein CSV-Phonebook aus der Branchenanwendung des Kunden erzeugt und dieses mittels HTTP zur Verfügung gestellt.
Der nächtliche Import scheitert nun inzwischen auf der dritten Anlage mit einer Fehlermeldung wie
hast du geprüft, ob die VPN-Verbindung noch steht?
Verwendet Ihr vielleicht individuelle IP-Adressen für das VPN-Transfernetz?
Bei uns ist vor einiger Zeit die LDAP-Authentifizierung ausgefallen, die ja auch über den VPN Connector läuft. Nach Analyse und Kontakt mit dem Support war die Ursache unser individuelles VPN-Transfernetz.
Laut Aussage des Support wird seit kurzem nur noch der Default 172.16.23.0/24 unterstützt. Individuelle IP-Ranges sind nicht mehr möglich.
Ich musste deshalb unsere gesamte VPN-Konfiguration umbauen. Glücklicherweise haben wir den o.g. IP-Bereich nicht anderswo im Einsatz.
Eine Abkündigung dazu gab es meines Wissens nach nicht und die Doku war damals auch nicht angepasst worden.
es liegt am CSV Connector. 2 Möglichkeiten gibt es, dass wieder zum Laufen zu bringen.
Https verwenden - Online Cloud Dienst wie One Drive, Dropbox etc oder was Eigenes mit direktem https:// speicher/daten.csv - Link
Den CSV-Connector auf manuellen Upload umstellen und via CURL einen POST für den Upload der CSV-Datei über die Rest-Api senden. ( pascom API Documentation )
Was funktioniert ist scheinbar nur mehr eine HTTPS-URL mit DNS-Name als Host-Anteil.
Diese funktioniert offenbar auch nur dann, wenn der DNS-Name nicht auf eine RFC1918 IPv4 Adresse resolved, das heisst, ein Zugriff über VPN ist nicht mehr möglich ?
Falls dem tatsächlich so ist stellen sich zwei Fragen
Warum diese Einschränkung, was genau ist der Beweggrund ?
Wurde das vorangekündigt ?
Der Aufwand der dadurch an den Kundeninstalltionen entsteht, ist nicht gering, sicherheitstechnisch vertretbar ist eigentlich nur der obige CURL-API-Approach, die Telefonbuchdaten nur durch Benutzername und Passwort geschützt im Public Internet bereitzuhalten ist zumindest fragwürdig.
Die bisherige Zugriffsvariante war durch das VPN hingegen safe.
Falls das so bleibt, sollte denke ich auch die Doku angepasst werden
Die VPN Verbindung steht noch, daran liegt es nicht.
Das irgendwann nur mehr das Transfernetz 172.16.23.0/24 unterstützt wurde, habe ich wie du damals auch unangenehm bemerkt, das ist aber schon länger her.
Der Grund scheint ein anderer zu sein, siehe die Antwort von PASCOM
diese Funktion wurde in der Vergangenheit so unterstützt, dass auch lokale IP-Adressen verwendet werden konnten. Dies kommt noch aus der PASCOM Onsite Version.
Diese Möglichkeit musste jedoch heute in Anbetracht einer reinen Cloud-Lösung entfernt werden, da hierbei eine gravierende Sicherheitslücke identifiziert wurde. Die Verwendung lokaler Adressen macht das Cloudsystem angreifbar. Aus Sicherheitsgründen war eine kurzfristige Anpassung erforderlich, weshalb leider keine Vorankündigung erfolgen konnte.
Wir bitten um Verständnis für diese sicherheitsbedingte Änderung.
Aktuell können für den CSV-Phonebook-Connector nur noch öffentlich erreichbare Domainnamen verwendet werden. Eine direkte Anbindung über lokale IP-Adressen wird nicht mehr unterstützt. Daher bitten wir um Umstellung, wie zuvor bereits beschrieben.
Generell ist vorgesehen, die Nutzung von VPN-basierten Verbindungen langfristig vollständig zurückzubauen, um die Sicherheit und Wartbarkeit der Lösung weiter zu verbessern. Dieses Feature hat eine wichtige Rolle bei der Migration von Onsite-Anlagen in die Cloud gespielt. Mittlerweile gibt es nur noch wenige Anwendungsfälle, was den dagegenstehenden Aufwand langfristig nicht mehr rechtfertigt. Über etwaige Abkündigungen informieren wir selbstverständlich frühzeitig.
Die von Andi beschriebene Methode 1) funktioniert.
Während der Umstellung schien es noch so zu sein, dass der verwendete DNS-Name offenbar nicht mit “pascom” beginnen darf. Wir haben das nicht weiter verfolgt und einfach einen anderen DNS Namen verwendet, läuft jetzt.
Methode 2) wäre schöner, setzt aber weitreichendere Eingriffe am On-Premise-Kundenserver vorraus
Wir haben auf den drei betroffenen PASCOM-Instanzen nach der Umstellung gleich das OpenVPN Gateway entfernt, außer dem Connector-Import hatte dieses keine weitere Funktion.
Wir haben aber Kunden, bei denen das OpenVPN-Gateway anderweitig verwendet wird, beispielsweise zur direkten Anbindung älterer Baudisch-Sprechanlagen, die sich via Public-Internet nicht anbinden ließen.
Wenn VPN Verbindungen “langfristig vollständig zurückgebaut” werden sollen, funktioniert diese Anwendung nicht mehr und der Kunde muss eine neue Sprechanlage kaufen.
Daher die sicher auch für andere Nutzer interessanten Fragen:
Was heisst langfristig, in welchem Zeitrahmen ist die vollständige Abschaffung der VPN-Funktionalität jetzt schon geplant ?
Wie lange vorher wird die Abschaltung angekündigt ?
es gibt aktuell keinen konkreten Termin, zu dem die verbleibenden OpenVPN-Funktionalitäten eingestellt werden. Unabhängig davon empfehlen wir, bestehende Abhängigkeiten von VPN-Verbindungen möglichst auf die bereits unterstützten Alternativen umzustellen.
Die Nutzung von SIP über OpenVPN wurde bereits zum 01/2023 abgekündigt. Darüber haben wir im Oktober 2022 per Newsletter, Dokumentation und im Forum informiert und die Umstellung anschließend umgesetzt.
Für Geräte mit einer unsicheren Verbindung, wie z. B. Baudisch-Türsprechstellen, empfehlen wir weiterhin den Betrieb hinter einer FritzBox als Gateway. Dieses Szenario ist von uns dokumentiert und stellt den empfohlenen Weg dar (FRITZ!Box als IP Gateway nutzen).
Der CSV-Connector kann alternativ per HTTPS anbunden werden. Für die externe Authentifizierung stehen zudem Microsoft Entra ID, DATEV und LDAPS zur Verfügung, sodass hierfür kein VPN-Zugang erforderlich ist.